
远程访问协议分为两大类:远程终端控制(操作远端电脑桌面 / 命令行)、远程文件访问(读写远端文件),另外还有 VPN 类隧道协议(提供底层网络远程接入)。下面按用途分类说明,包含原理、端口、优缺点、典型场景。
一、命令行远程管理协议(字符界面)
1. SSH(Secure Shell,端口 22)
作用:安全的命令行远程登录,也支持文件传输、端口转发。
前身:替代不安全的 Telnet。全程加密(账号、密码、传输数据),支持密钥登录。
优点:加密、跨平台(Linux/Unix/Windows)、轻量,服务器运维最常用;支持 sftp/scp 传文件、隧道代理。
缺点:默认只有命令行,不带图形桌面;密钥管理有一定学习成本。
场景:Linux 服务器运维、云主机登录、网络设备(交换机 / 防火墙)管理。
2. Telnet(端口 23)
作用:最早的远程字符终端协议。
致命问题:明文传输所有数据,账号密码裸奔,极易被抓包窃取。
现状:基本废弃,仅内网老旧设备调试偶尔使用,公网严禁使用。
二、图形桌面远程控制协议(远程桌面)
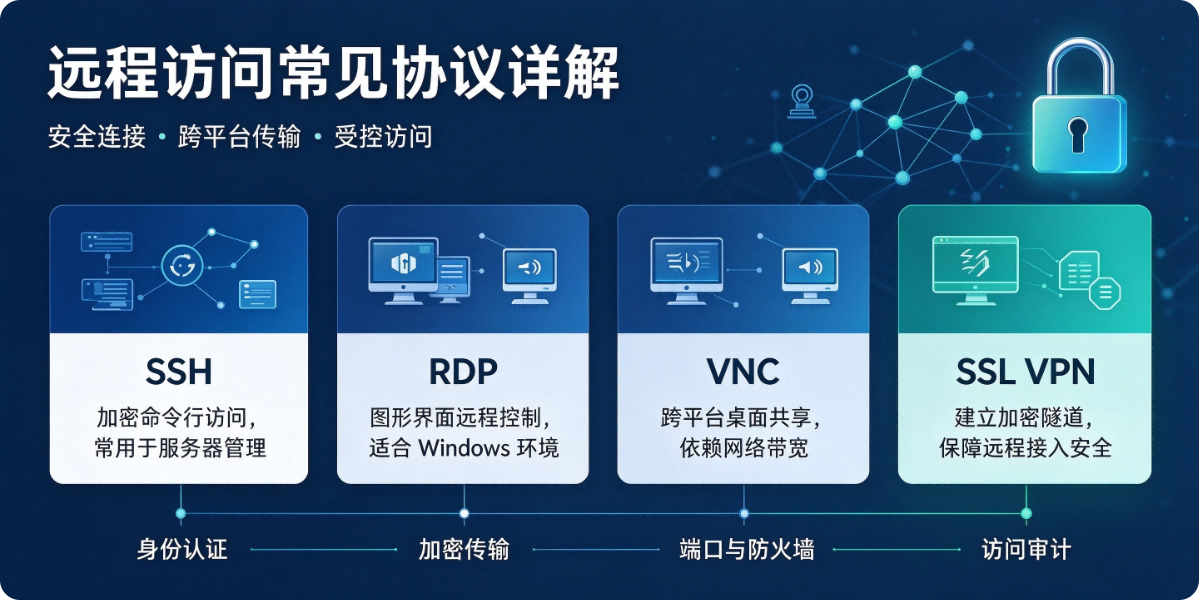
1. RDP(Remote Desktop Protocol,微软远程桌面,端口 3389)
微软私有协议,Windows 原生远程桌面(mstsc)。
支持图形界面、音频、剪贴板共享、磁盘映射,可直接操作 Windows 桌面。
优点:Windows 内置,开箱即用,图形体验好。
缺点:协议私有;早期版本安全漏洞较多;公网暴露 3389 容易被暴力扫描;Linux/macOS 需要客户端连接。
场景:远程 Windows 服务器、家庭 Windows 电脑远程访问。
2. VNC(Virtual Network Computing,默认端口 5900+)
开源跨平台图形远程协议,RFB 协议底层。
原理:直接抓取远端屏幕画面,把画面传输到本地,鼠标键盘回传。
优点:跨平台(Windows/Linux/macOS)、开源;很多 Linux 桌面自带 VNC 服务。
缺点:默认不加密,需要额外 SSH 隧道加密;带宽占用高,网络差时卡顿;认证弱。
常见实现:TightVNC、RealVNC、TigerVNC。
3. SPICE(Simple Protocol for Independent Computing Environments)
开源协议,红帽主导,为虚拟机远程桌面设计。
优点:对虚拟机优化,支持视频流、USB 透传、剪贴板,低延迟。
场景:KVM 虚拟机云桌面、虚拟化平台(oVirt/RHEV),很少用于物理机远程。
三、远程文件访问协议(远程读写文件)
1. SFTP(SSH File Transfer Protocol,端口 22,基于 SSH)
注意:不是 FTP+SSL(FTPS)!SFTP 是 SSH 内置子协议。
优点:复用 SSH 端口,加密传输;防火墙友好;权限稳定,跨平台。
场景:服务器文件上传下载,替代 FTP。
2. FTP(File Transfer Protocol,端口 21 控制端口 + 动态数据端口)
老牌文件传输协议,明文,账号密码不加密。
缺点:被动 / 主动模式容易被防火墙拦截;不安全。公网不推荐。
3. FTPS(FTP over TLS/SSL,端口 990 隐式 / 21 显式)
FTP + TLS 加密,是FTP 的加密版本,和 SFTP 是两套东西。
优点:兼容传统 FTP 客户端;文件传输加密。
缺点:需要开放多个端口,防火墙配置麻烦。
4. SMB/CIFS(Server Message Block,端口 139、445)
Windows 局域网文件共享协议,也就是网上邻居共享文件夹。
作用:远端挂载共享目录,像本地磁盘一样读写文件。
优点:Windows 原生,操作透明;支持权限、文件锁。
风险:历史大量高危漏洞(永恒之蓝就是 SMB 漏洞),严禁直接暴露公网。
场景:企业内网文件服务器、NAS 局域网共享。
5. NFS(Network File System,端口 2049)
Unix/Linux 之间的网络文件共享协议。
优点:高性能,适合 Linux 集群挂载远端存储。
缺点:安全模型弱,基于 IP 鉴权;默认不加密,适合内网。
场景:Linux 服务器、NAS、集群存储挂载。
四、VPN 远程接入协议(建立加密隧道,接入内网)
这类不是直接远程桌面,而是先把你的设备接入远端内网,然后再用 RDP/SMB 等访问内网资源。
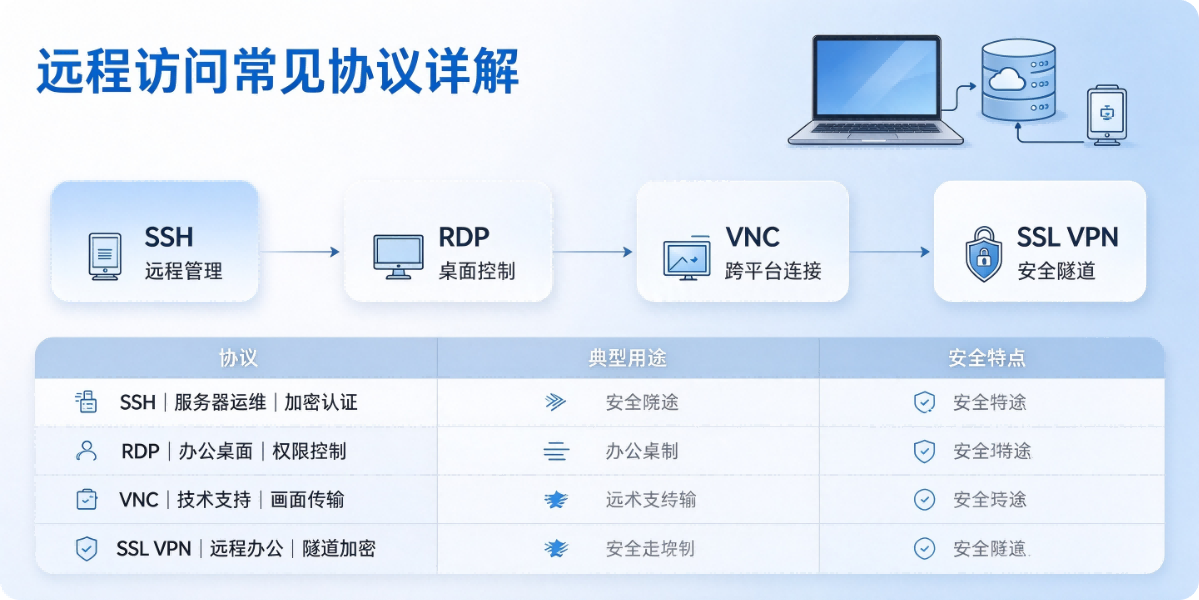
IPsec:底层网络层 VPN 协议,常用于站点到站点 VPN,也支持客户端远程接入;安全强,配置复杂。
OpenVPN:开源 SSL/TLS VPN,应用层,跨平台,易用,企业和个人广泛使用。
WireGuard:新一代轻量 VPN 协议,代码精简、速度快、延迟低,现代主流选择。
L2TP/PPTP:老旧 VPN 协议,PPTP 安全性很差,现在基本淘汰。
五、补充:Web 类远程访问(基于 HTTP/HTTPS)
很多堡垒机、Web 终端、WebVNC,底层跑在 HTTP/HTTPS(80/443),网页直接打开远程控制台,不需要本地客户端。
底层:HTTP/HTTPS + 前端 websocket,再转发 SSH/VNC/RDP 流量。
场景:云厂商 Web 控制台、堡垒机。
快速对比简表
选型建议
Linux 服务器运维:SSH(命令行 + sftp 传文件)
Windows 机器远程桌面:RDP,尽量不要直接公网暴露,搭配 VPN / 堡垒机
跨平台图形远程:VNC + SSH 隧道,或 Web 堡垒机
文件传输优先:SFTP,放弃 FTP
访问企业内网资源:WireGuard / OpenVPN
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢