
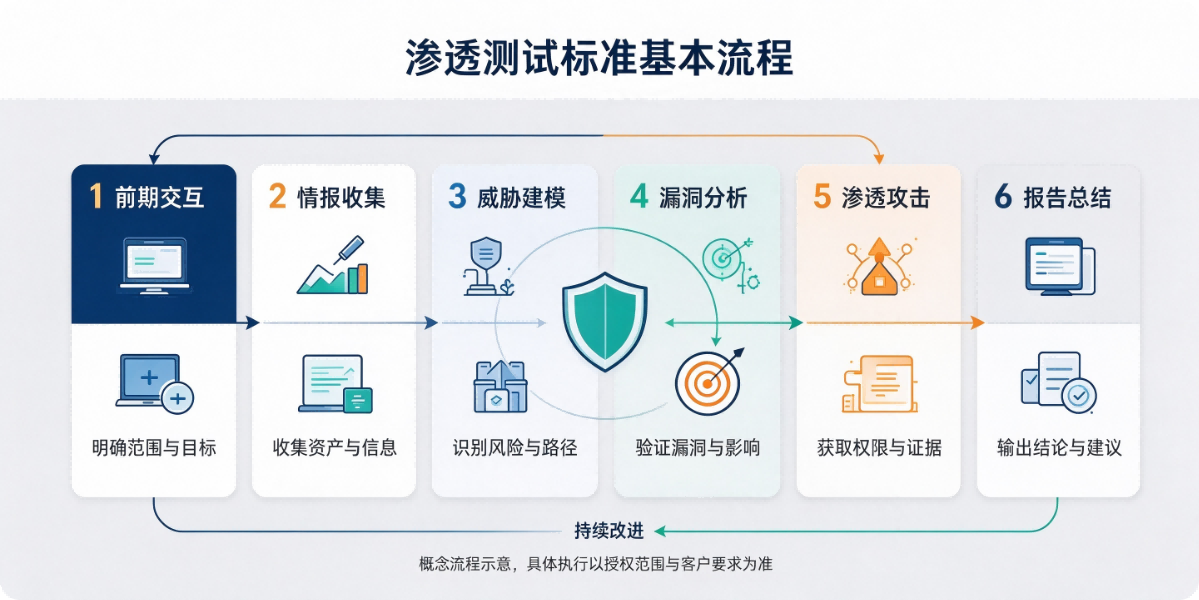
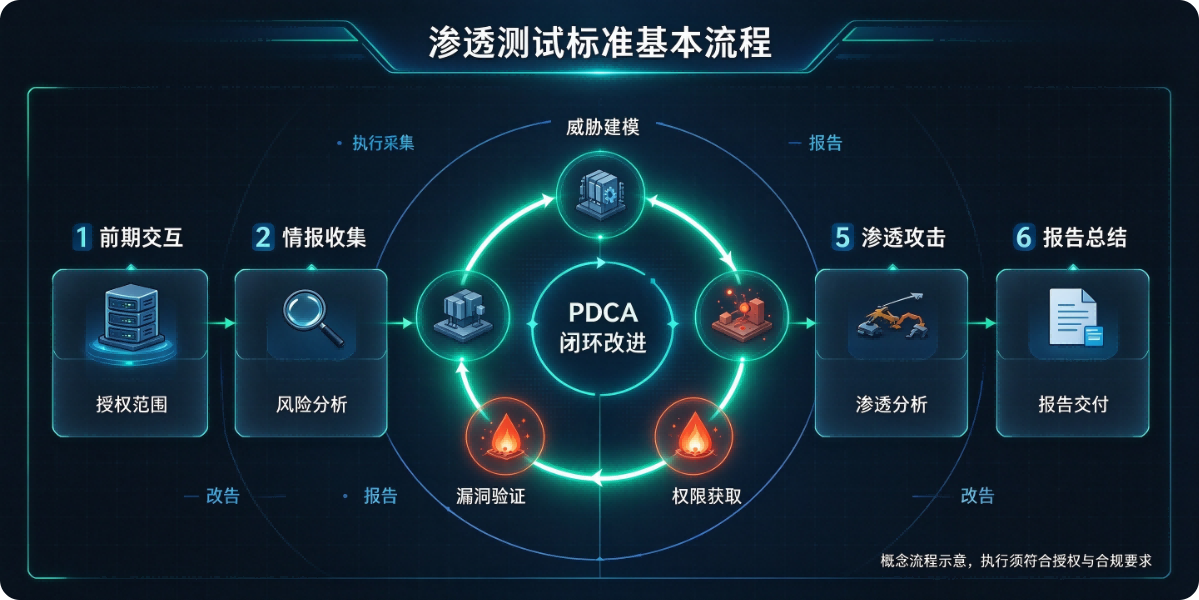
行业通用、合规的渗透测试一般遵循 PTES(渗透测试执行标准),也常和等保、护企的流程对齐,分为前期交互、情报收集、威胁建模、漏洞探测、漏洞利用、权限维持、文档输出、清理收尾 8 个阶段;国内很多团队会简化成 5 大步:授权→信息收集→漏洞发现→漏洞利用与验证→报告 + 复测。
⚠️ 重要前提:没有书面授权的渗透测试属于违法行为,禁止对不属于自己的系统、网站、APP 进行扫描、攻击。
1. 前期交互(Pre-engagement Interactions)
核心:定范围、拿授权、约定规则,是所有步骤的基础。
和甲方沟通:明确测试目标(网站 / APP / 内网 / 小程序)、IP 范围、白名单、禁止测试项(比如生产数据库、核心支付接口)
确定测试类型:黑盒 / 白盒 / 灰盒
黑盒:只给目标地址,不提供内部账号、源码、拓扑
白盒:提供源码、架构文档、账号、内网拓扑
灰盒:提供部分内部信息
签订渗透测试授权书,约定时间窗口、应急联系人、攻击烈度(是否允许 DoS、是否允许上传木马)、止损条件
定义保密协议、数据处置要求
2. 情报收集(Information Gathering)
尽可能搜集目标信息,分为被动收集和主动收集
被动收集(不触碰目标服务器,风险低) 域名备案、子域名、历史解析、github 泄露、企查查、公开新闻、邮箱、员工信息、历史漏洞、网盘泄露文件
主动收集(直接和目标交互,会留下日志) DNS 查询、端口扫描、服务识别(nmap)、目录扫描、HTTP 头、指纹识别(CMS、中间件版本:Nginx、Tomcat、SpringBoot 等)
目标:画出资产地图,找到潜在入口点
3. 威胁建模 & 漏洞探测(Threat Modeling & Vulnerability Identification)
威胁建模:梳理业务流程,思考攻击面:用户登录、文件上传、接口、后台、第三方组件、内网服务
漏洞探测:
工具扫描:AWVS、Nessus、Xray、Burp Suite
人工审计:业务逻辑漏洞(越权、支付篡改、验证码绕过)、SQL 注入、XSS、文件上传、SSRF、命令注入、弱口令等
区分:误报 / 确认存在漏洞,工具扫出来的结果必须人工复核
4. 漏洞利用(Exploitation)
在授权范围内,尝试利用漏洞,验证危害程度
拿到证明漏洞可利用的证据:截图、回显数据、读取文件
控制力度:不破坏业务、不删改数据、不拖库
区分危害等级: 高危:远程命令执行、SQL 注入脱库、后台 getshell、垂直越权 中危:存储 XSS、任意文件读取 低危:路径遍历、版本信息泄露 信息:Banner 泄露、目录可浏览
重点:只做验证,不做破坏性操作
5. 权限维持(Post Exploitation,后渗透)
很多合规项目不允许做长期权限维持,需要提前在授权书中约定! 如果允许:
尝试提权(Windows 提权、Linux 内核提权)、横向移动,模拟内网渗透
查看敏感配置、数据库密码、内网其他资产
评估入侵后的影响范围
记录:入侵路径、可以拿到哪些核心数据
禁止:植入持久化后门、留远控木马,测试结束必须清理
6. 清理(Cleanup)
非常容易忽略的一步:
删除上传的 webshell、临时脚本、创建的测试账号、计划任务
清除日志(按需,部分甲方要求保留日志用于溯源演练)
恢复被修改的配置
确认系统回到测试前状态
7. 渗透测试报告输出(Reporting)
交付物核心,面向开发、运维、管理层:
测试概述:范围、时间、类型
风险汇总:漏洞分级统计、整体安全评分
漏洞详情:
漏洞名称、风险等级、漏洞地址
漏洞原理、复现步骤、截图证据
修复建议
全局安全建议:架构、运维、开发规范、安全设备、人员意识
复测方案:修复完成后可以复测验证
8. 复测(Retest)
甲方修复漏洞后,再次验证:漏洞是否修复、有没有引入新漏洞,出具复测报告。
补充:三种常见测试视角对比
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢