
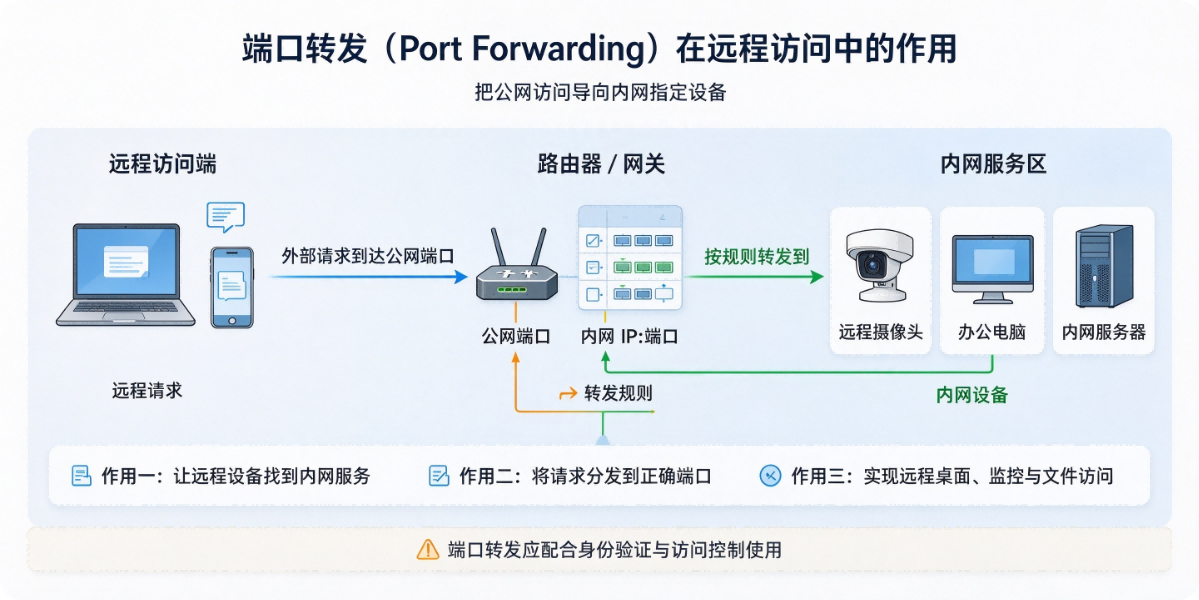
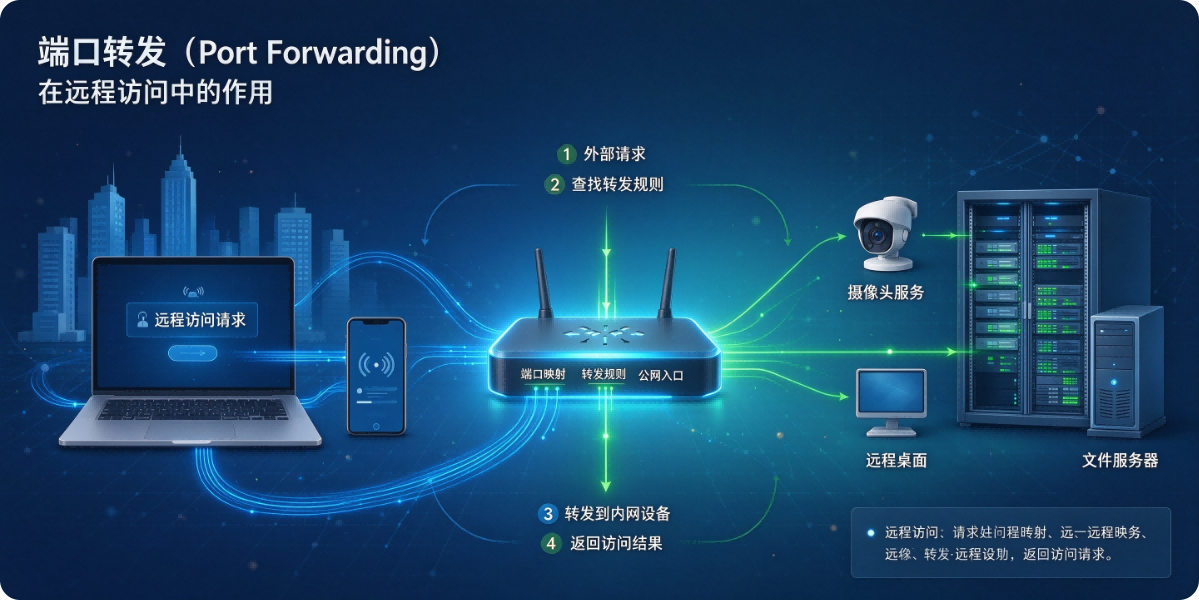
端口转发本质:把网关 / 防火墙设备上的某个端口收到的流量,转发到内网里某台主机的指定端口,是打通公网 → 内网服务的经典方案,常见于路由器、Nginx、SSH、FRP、iptables、云服务器安全组等场景。
1. 核心作用
✅ 外网访问内网服务(最主要用途)
内网设备(NAS、HomeAssistant、监控摄像头、个人博客、开发服务器)处在局域网,没有独立公网 IP,外网默认无法直接连接。 在网关配置端口转发:外网访问公网IP:外部端口 → 网关将数据包转发到内网IP:内部端口。
例:家里 NAS 192.168.1.10:5000,路由器转发 8080 → 192.168.1.10:5000,外网访问
你的公网IP:8080就能打开 NAS 网页。
✅ 端口映射,隐藏内网真实端口
可以对外暴露一个自定义端口,内部服务跑在别的端口。
对外:
公网IP:8080对内:
192.168.1.5:22好处:不直接暴露 SSH 默认 22 端口,降低自动化扫描爆破风险。
✅ 多内网服务共用同一个公网 IP
家庭宽带 / 云主机通常只有 1 个公网 IP,通过不同外部端口区分多台内网设备:
公网IP:8080→ NAS公网IP:8081→ 监控公网IP:8082→ 开发机
✅ SSH 端口转发(隧道),穿透防火墙、加密流量
SSH 端口转发是远程运维非常常用的类型,分三种:
本地转发(Local):本地端口流量通过 SSH 隧道转发到远端。本地访问
127.0.0.1:xxx→ 访问内网目标服务。常用于访问只能被远程服务器连通的数据库、内网 Web。远程转发(Remote):内网机器主动建立 SSH 隧道到公网服务器,在公网服务器开放端口,外网访问公网服务器端口 → 回连内网机器。无公网 IP 环境首选(FRP、ngrok 底层原理类似)。
动态转发(Socks 代理):建立 SOCKS5 代理,让本机所有流量走 SSH 隧道,相当于翻墙 / 内网代理。
✅ 负载均衡(高级场景)
四层端口转发(Nginx Stream、iptables、HAProxy)可以把同一个外部端口流量分发到多台后端内网服务器,实现简单流量分担。
✅ 协议转换、NAT 穿透辅助
部分端口转发工具支持 TCP/UDP 转发;UDP 端口转发多用于远程游戏、IP 摄像头、VOIP 语音。
2. 常见风险(远程访问一定要重视)
直接暴露内网主机到公网:一旦端口转发配置,内网服务直接暴露,弱密码极易被扫描、爆破、入侵;
部分设备漏洞会直接可被利用(摄像头、NAS 漏洞);
运营商限制:家用宽带很多是CGNAT 内网 IP,路由器端口转发无法直接使用,这时要用 FRP、SSH 远程端口转发;
安全组 / 防火墙:云服务器做端口转发,必须放行对应端口,否则不通;
尽量避免直接转发 22、3389 等管理端口公网裸奔,推荐搭配密钥、MFA、限制源 IP,优先用隧道方案代替路由器直转。
3. 端口转发 vs 反向代理(简单区分)
端口转发(四层,传输层):只转发数据包,不解析 HTTP,TCP/UDP 都支持,Web、数据库、SSH、监控都能用。
反向代理(七层,应用层):解析 HTTP/HTTPS,可以域名路由、证书卸载、路径分发,一般只用于 Web 服务。
4. 典型应用场景
远程回家访问 NAS、文件服务器
远程查看监控摄像头
开发调试:访问内网数据库、本地 Web 服务
远程运维:SSH 隧道访问隔离内网机器
自建服务:博客、游戏服务器
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢