
SQL 注入本质:攻击者把恶意 SQL 片段拼接到应用传给数据库的 SQL 语句里,让数据库执行非预期指令,属于高危注入类漏洞,OWASP Top10 长期上榜。
下面分维度讲危害:
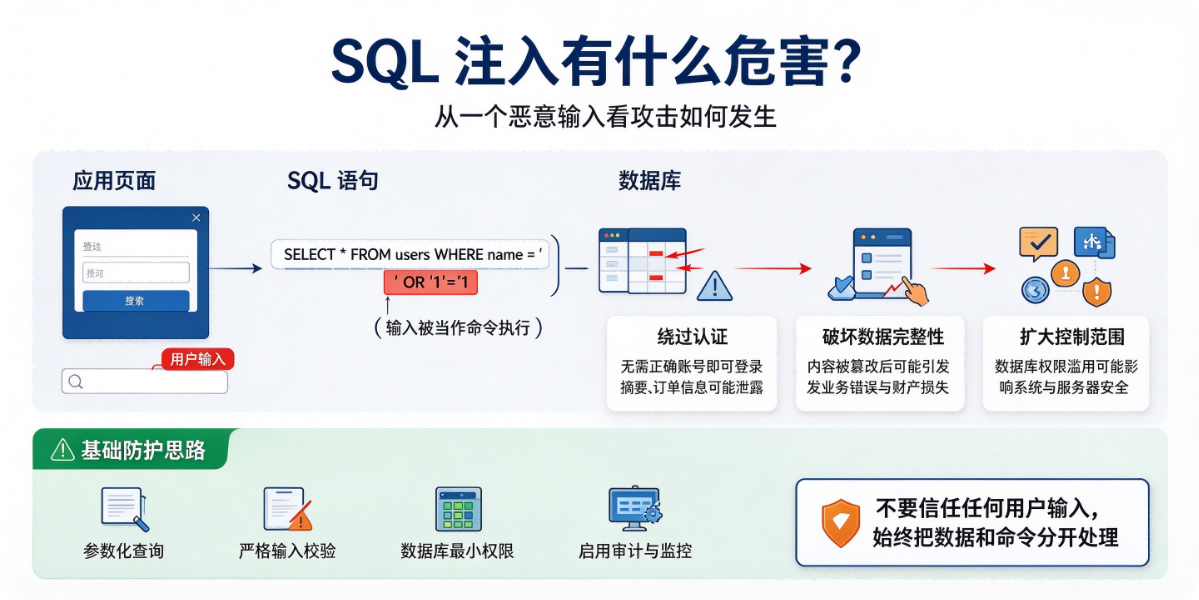
1. 核心:越权读取敏感数据
正常业务 SQL 是开发者写死的,比如:
SELECT * FROM user WHERE username='输入' AND password='输入';
攻击者输入 ' OR '1'='1,拼接后变成:
SELECT * FROM user WHERE username='' OR '1'='1' AND password='';
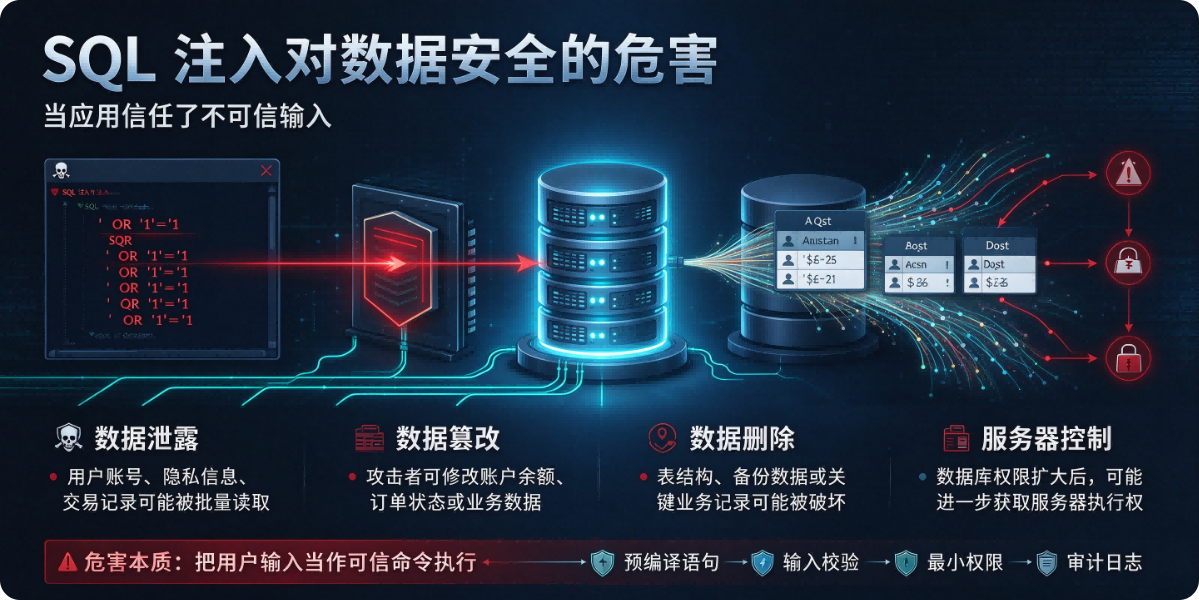
条件恒成立,直接查出全部用户数据。 可泄露:账号密码、手机号、身份证、订单、财务、病历、客户资料等隐私 / 核心业务数据,引发信息泄露、倒卖、诈骗。
很多时候密码即使加密,批量拖库后也可以用彩虹表爆破。
2. 篡改业务数据(数据污染)
如果数据库账号拥有 UPDATE 权限,攻击者可以修改数据:
修改用户权限:把普通账号改成管理员
修改订单金额、商品价格、合同状态
篡改用户手机号、邮箱,劫持账号 这类危害很难快速发现,业务逻辑被破坏,造成资金损失、业务纠纷。
3. 删除数据,造成数据丢失
拿到 DELETE、DROP 权限时:
DROP TABLE `order`;
-- 或者批量删除记录
DELETE FROM user;
轻则业务瘫痪,重则整表、整个库被清空;如果没有备份,数据永久丢失。
4. 写入恶意内容、后门
INSERT写入钓鱼链接、恶意脚本(联动 XSS)如果数据库支持文件读写(如 MySQL
into outfile),可以直接在服务器写入 webshell 一句话木马,拿下服务器控制权。
这是 SQL 注入最危险的进阶链路:脱库 → 写文件 → 服务器提权 → 横向渗透内网。
5. 绕过身份认证、权限校验
就是上面万能密码的场景:不需要正确账号密码,直接绕过登录页面,拿到后台管理员权限,进入管理系统操作所有功能。
6. 执行系统命令(部分数据库)
MSSQL 的
xp_cmdshellPostgreSQL 高权限下调用系统接口 攻击者直接在数据库层面执行操作系统命令,上传木马、查看服务器配置、窃取服务器密钥,从数据库入侵整个服务器和内网。
7. 衍生合规与法律风险
发生数据泄露之后:
违反《网络安全法》《数据安全法》《个人信息保护法》,面临监管处罚、高额罚款
用户集体投诉、民事诉讼、品牌声誉严重受损
涉及公民个人信息大量泄露,责任人可能承担刑事责任
8. 隐藏风险:拖库之后持续利用
注入拿到的数据库,会被黑产反复利用:撞库(去其他平台尝试登录)、电信诈骗、精准推销、敲诈勒索。
简单总结防护思路(对照理解)
根源:直接字符串拼接 SQL,没有区分「SQL 代码」和「用户输入数据」 ✅ 优先:预编译语句(参数化查询 PreparedStatement) ✅ ORM 框架(MyBatis 参数绑定、JPA 等,注意\({}和#{}区别!MyBatis \){} 仍然会注入) ✅ 最小权限原则:业务数据库账号禁止 DROP、ALTER、文件读写、存储过程高危权限 ✅ 输入校验、WAF、错误信息脱敏(不要返回原生 SQL 报错)
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢