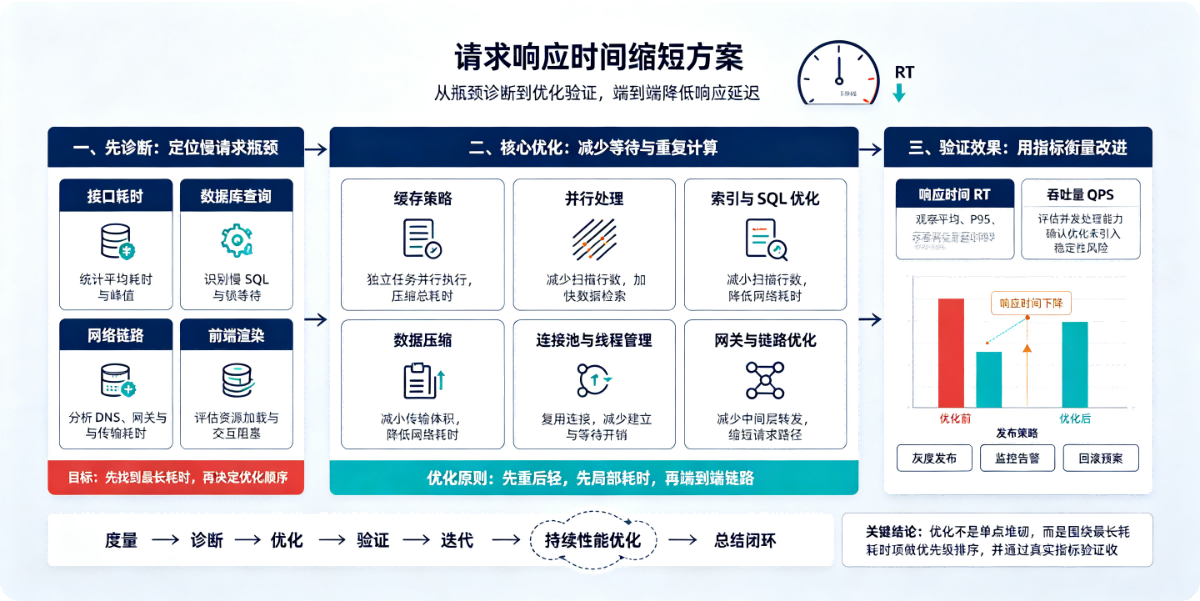
请求响应时间(RT)一般由:客户端网络 → DNS → TCP 握手 → 服务端处理 → 数据库 / 中间件 IO → 网络回包 → 客户端渲染 多段组成,优化思路按「由外到内、先瓶颈后细节」。 公式:总RT = 网络耗时 + 服务处理耗时 + 下游依赖耗时 + 序列化/反序列化耗时 一、网络层优化
 发布于 2026-09-17
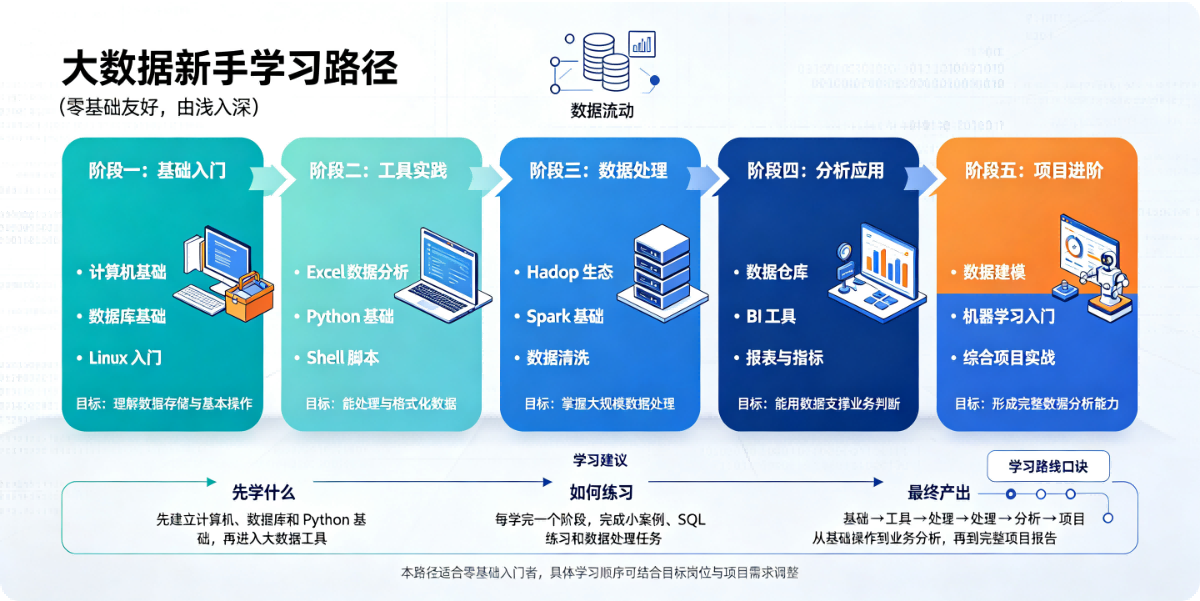
整体思路:夯实计算机基础 → 掌握大数据核心组件 → 实战项目 → 方向细分(开发 / 数仓 / 数据分析) 阶段 1:前置基础(1~2 个月,重中之重) 大数据不是孤立技术,底层是 Linux、数据库、编程基础,新手跳过这一步极易卡在组件部署。 Linux:优先学 CentOS/openEuler
发布于 2026-09-17
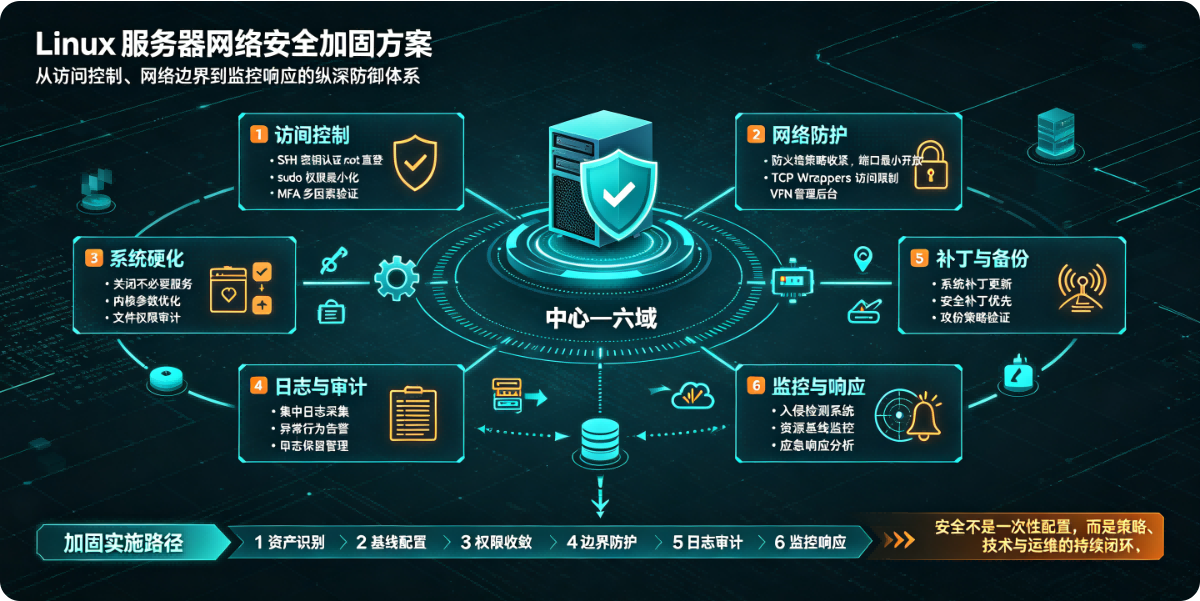
按基础系统加固 → 网络层防护 → 服务与应用安全 → 日志审计 → 应急运维分层整理,可直接落地,适合线上服务器(CentOS / Debian /openEuler/ Ubuntu)。 一、系统基础加固(最优先做) 1. 用户与账号安全 禁用 root 远程登录 # /etc/ssh/sshd_
发布于 2026-09-16
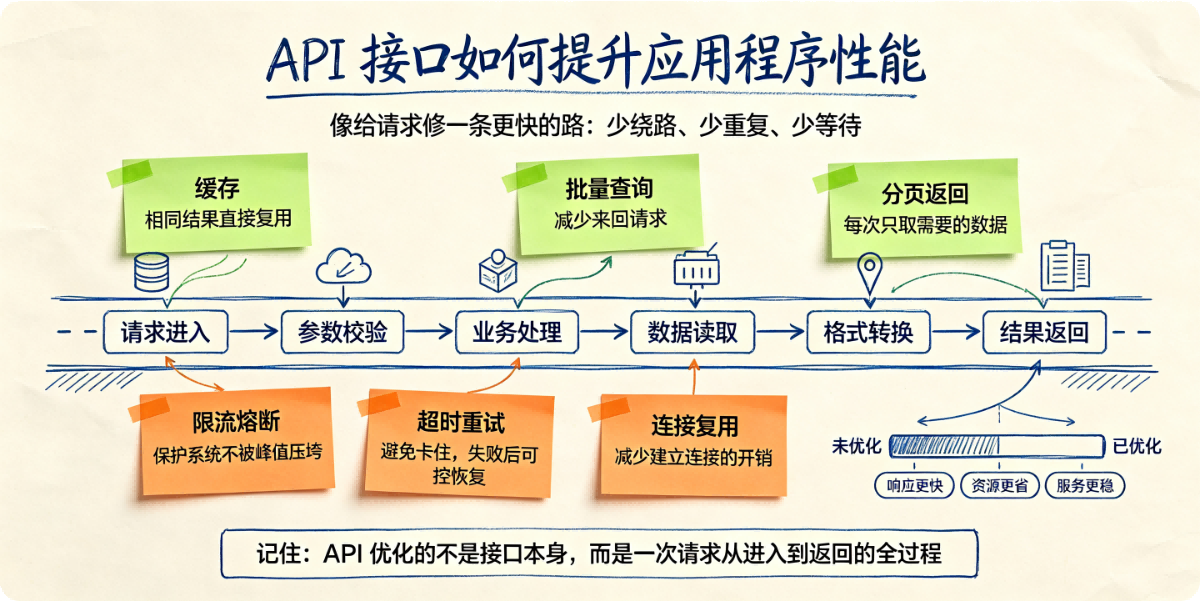
API 本身是系统间通信契约,合理的 API 设计、调用策略、服务架构可以大幅降低延迟、减少资源消耗,提升整体应用性能;反过来糟糕的 API 会拖垮整个系统。下面分接口设计、调用方式、服务侧优化、客户端优化、架构层面来讲,附带落地要点。 一、API 接口设计层面(治本) 1. 按需返回数据,
发布于 2026-09-16
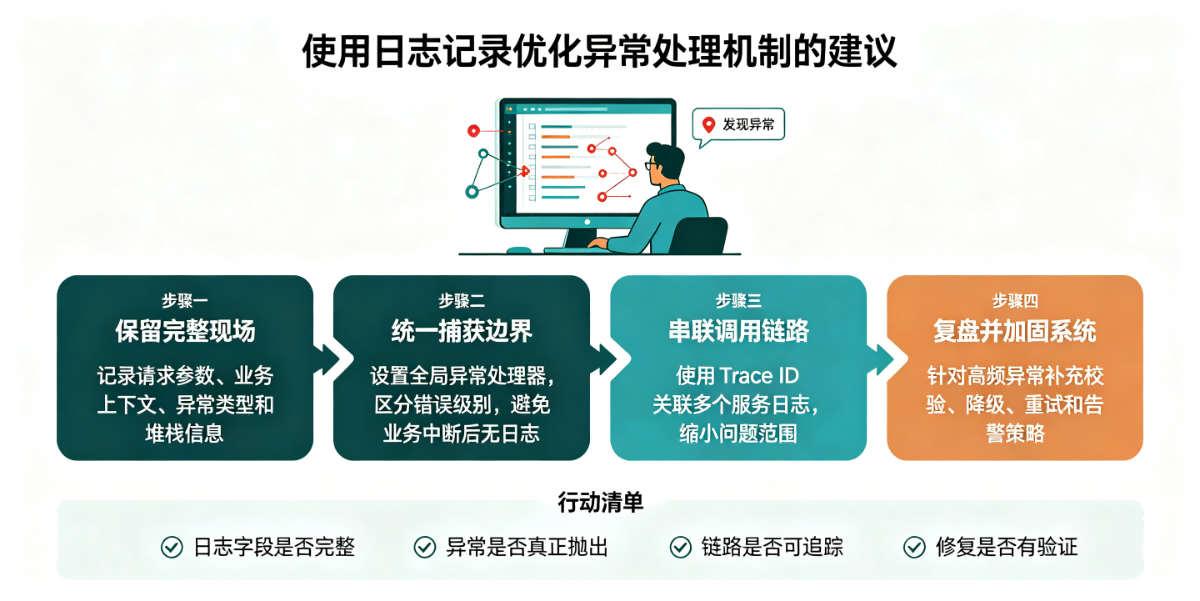
核心思路:异常负责控制业务流程,日志负责留存现场信息;不要用日志替代异常抛出,也不要只抛异常不记日志,二者各司其职。下面分原则、实践规范、避坑点、落地建议。 一、日志与异常的职责边界(最关键) 异常:用于程序控制流 向上抛出,让上层选择降级、重试、返回错误码、终止流程; 异常本身携带错误类型、简短原
发布于 2026-09-16
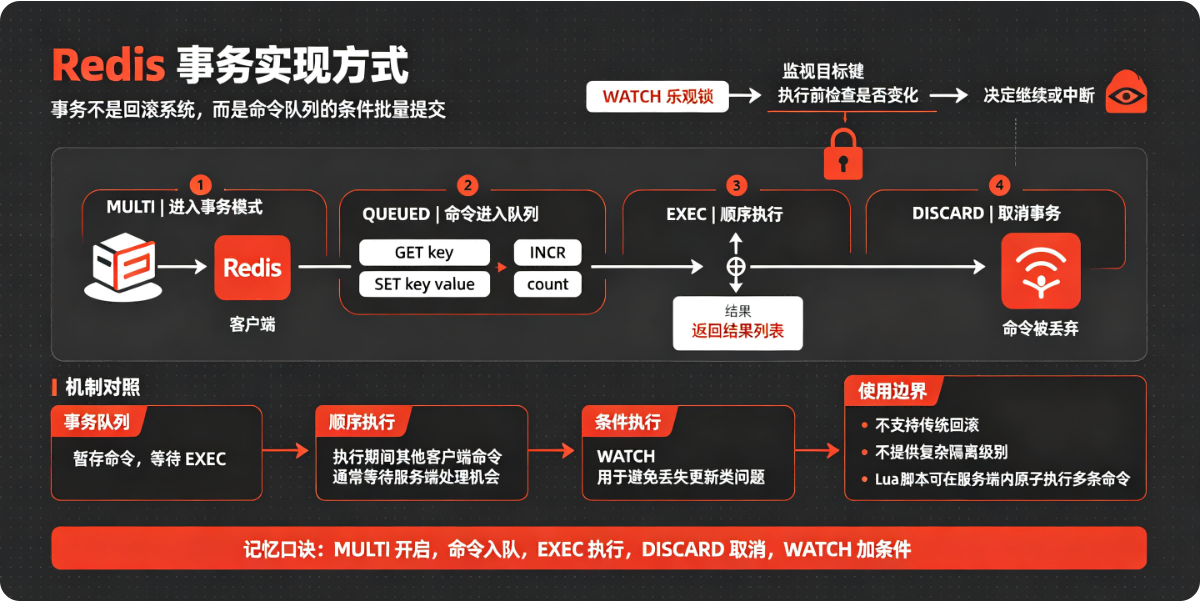
核心一句话:Redis 事务不是传统数据库的事务,不支持回滚;它是一组命令的批量排队、一次性串行执行,保证这一批命令连续执行不被其他客户端打断。 一、事务基础命令 Redis 事务由 4 个核心指令组成: MULTI:开启事务,标记事务开始。后续输入的命令不会立刻执行,而是放入事务队列。 COMMA
发布于 2026-09-14
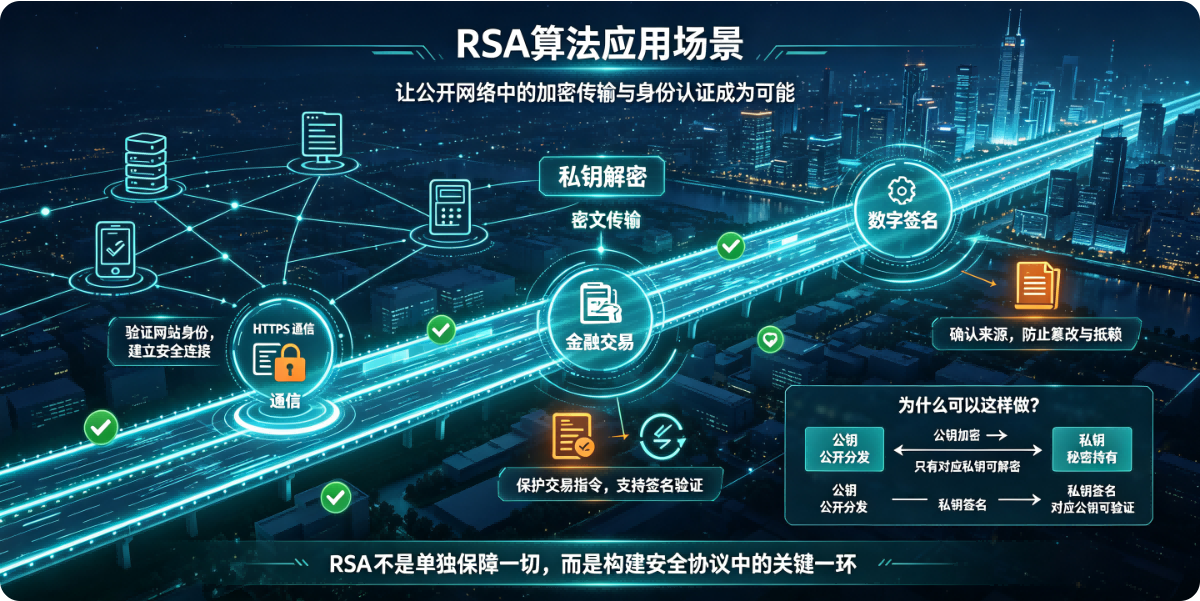
RSA 是非对称加密算法,核心特点:公钥公开、私钥保密,两大能力:加密(保密性)、签名(完整性 + 身份认证 + 防抵赖)。 注意:RSA 不适合加密大体积原始数据,一般只用来加密对称密钥、摘要,大文件用 AES 这类对称加密,RSA 保护 AES 密钥。 一、网络通信(最常用) HTTPS / T
发布于 2026-09-13
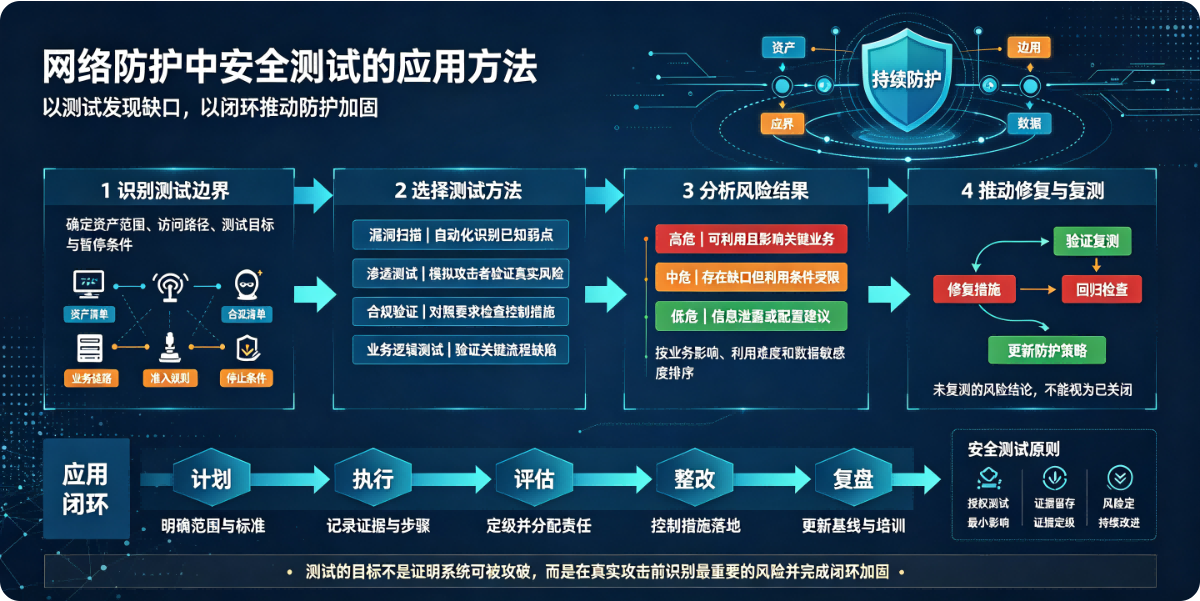
安全测试核心目标:主动发现网络架构、设备、业务中的安全缺陷,验证防护策略有效性,在攻击发生前完成风险整改,属于网络防护体系里 “检验闭环” 环节。下面按测试分类、常用方法、实施流程、落地要点整理,适合方案 / 汇报使用。 一、安全测试主要类型(网络防护场景)
发布于 2026-09-13
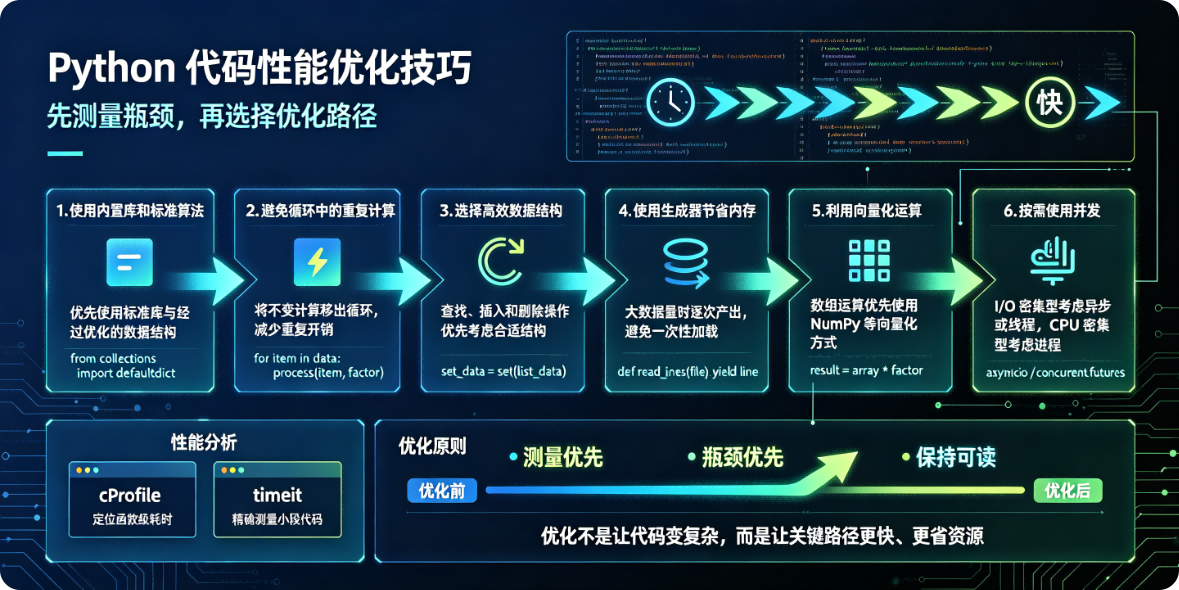
原则:先定位瓶颈,再优化。不要盲目提前优化,用 cProfile / line_profiler 找出耗时代码,再下手。 一、基础语法层面(低成本见效快) 优先使用内置类型与内置函数 Python 内置(list/dict/set)底层是 C 实现,速度远快于自己用 Python 循环实现。 集合
发布于 2026-09-13
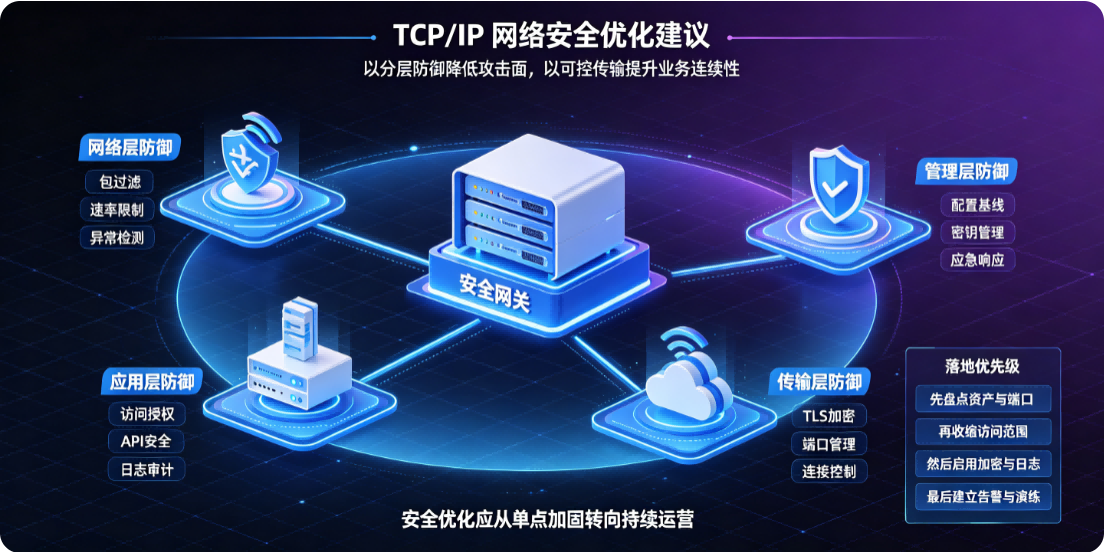
从内核协议栈参数、TCP 加固、IP 层防护、应用侧、边界防护、监测审计几个维度整理,偏向可落地的生产环境方案,兼顾 Linux 为主,附带通用原理。 一、Linux 内核 TCP/IP 协议栈安全调优(sysctl) 修改 /etc/sysctl.conf,sysctl -p 生效
发布于 2026-09-13
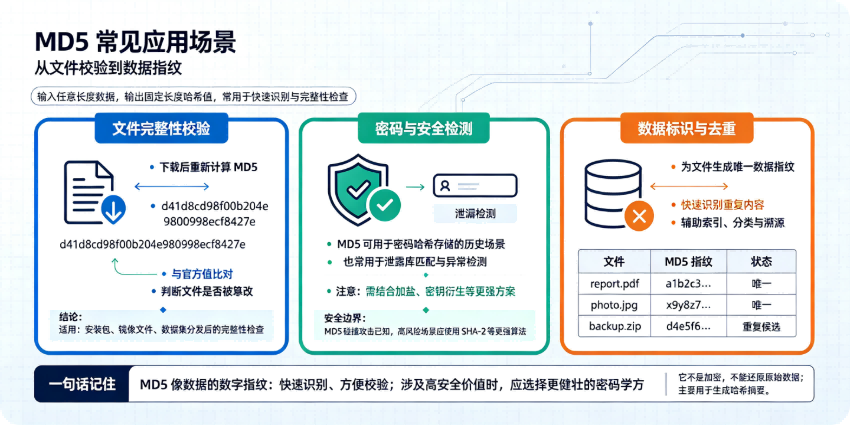
重要前提:MD5 已被证明不安全,存在碰撞漏洞,不能用于防篡改、数字签名、身份认证等安全场景,仅适合做快速摘要、非安全校验。 1. 文件完整性校验(最经典) 计算文件 MD5 值,对比官方给出的摘要,用来判断文件是否下载完整,不是用来防恶意篡改。 场景:镜像包、压缩包、固件下载站提供 MD5 哈希
发布于 2026-09-12
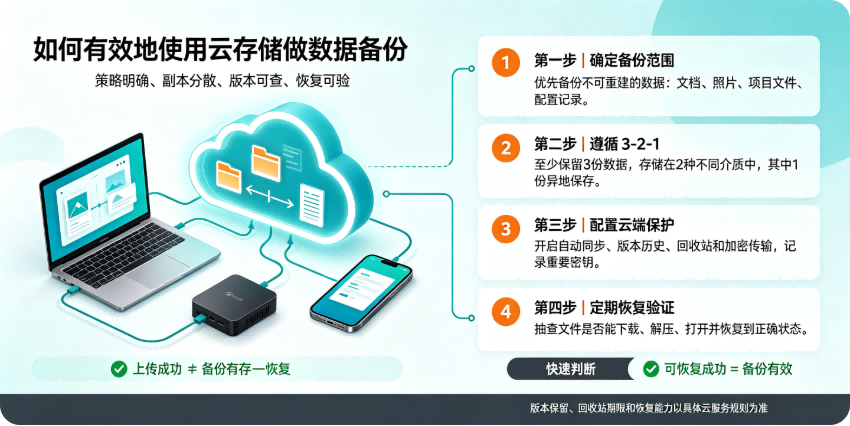
核心原则:云备份 ≠ 简单上传一份文件,单纯把文件丢网盘只是 “云存放”,不是备份;有效的备份要满足「3-2-1 备份策略」,云存储是其中一环。 一、先搞懂:3-2-1 备份黄金法则(基础框架) 3 份数据副本:原始数据 + 2 份备份 2 种不同介质:例如本地硬盘 + 云存储(不能两份都放同一块硬
发布于 2026-09-12
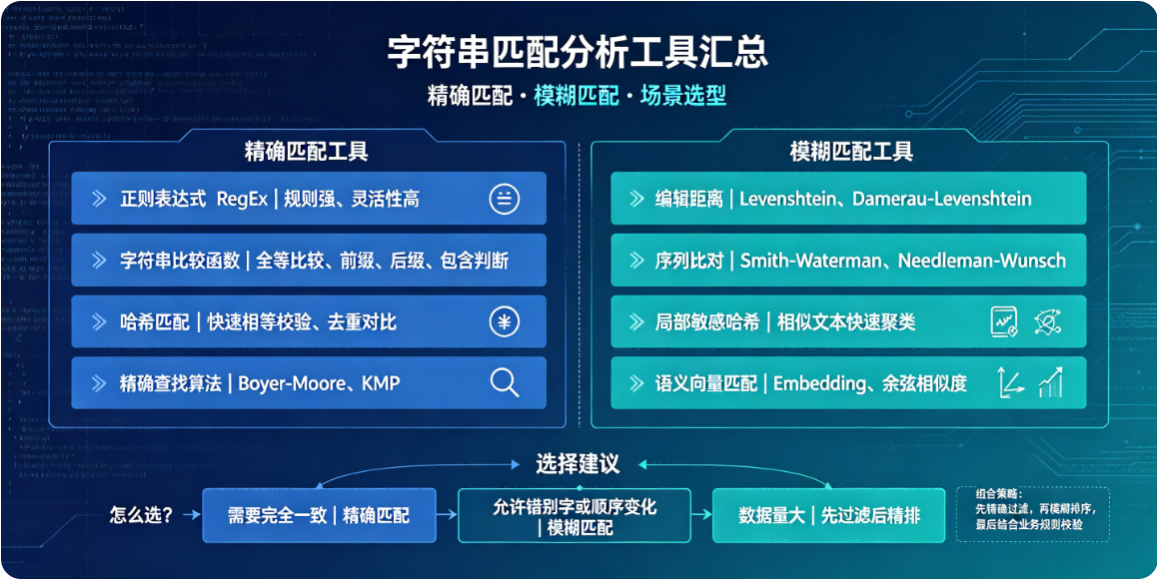
按命令行工具、编程语言库、专业文本分析工具、可视化 / IDE 插件、高性能引擎分类,覆盖简单查找、正则匹配、模糊匹配、子串检索、相似度计算等场景。 一、命令行工具(快速处理文本日志) 适合批量扫描日志、文件,做字符串查找、提取。 grep /egrep/fgrep(Linux/macOS,Wind
发布于 2026-09-12
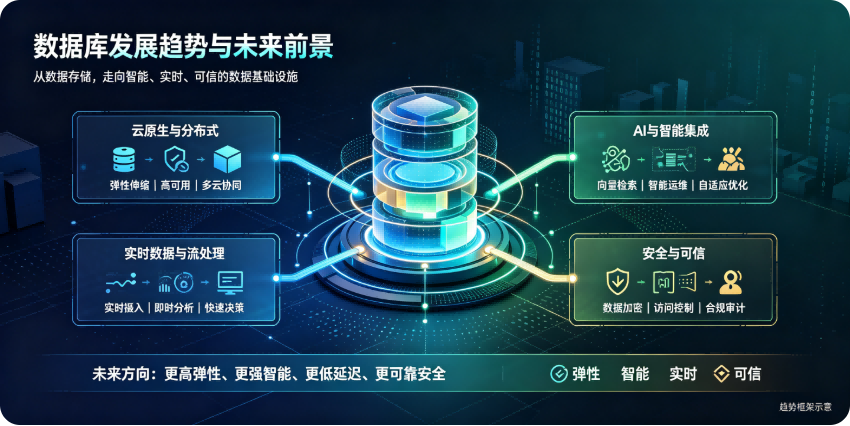
数据库正在从单纯的数据存储容器,进化为AI 时代的数据与知识底座;技术上走向云原生、多模融合、AI 原生、软硬协同;国内市场则叠加信创自主可控 + AI 业务爆发双重红利,长期前景向好,但竞争门槛持续拉高。 一、核心技术发展趋势 1. AI 原生 + 向量检索成为标配
发布于 2026-09-11
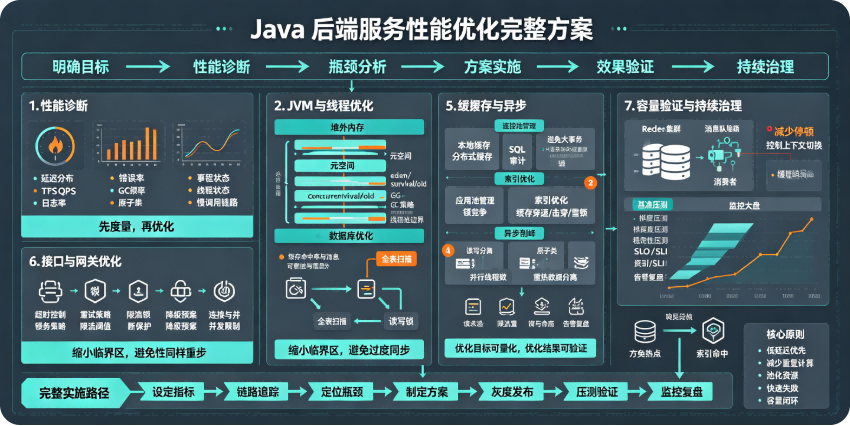
优化遵循先定位瓶颈,再针对性优化原则:优先通过监控找到瓶颈(CPU、内存、IO、网络、锁、数据库),不要上来就盲目改代码。整体分为:应用层 (JVM + 代码)、中间件、数据库、架构、运维五大块。 一、JVM 调优(内存、GC) 1. 内存模型与参数 优先使用 G1GC(JDK8 默认),高延迟场景
发布于 2026-09-11
适用场景:等保 2.0 三级 / 四级、涉密、可信数据空间、隐私计算、信创环境、政企核心业务;优先开源可审计、自主可控、无后门、支持国密、可离线部署,按领域分类,附带选型要点。 一、身份认证 & 访问控制(IAM / 堡垒机) 1. JumpServer(堡垒机,开源) 能力:运
发布于 2026-09-11
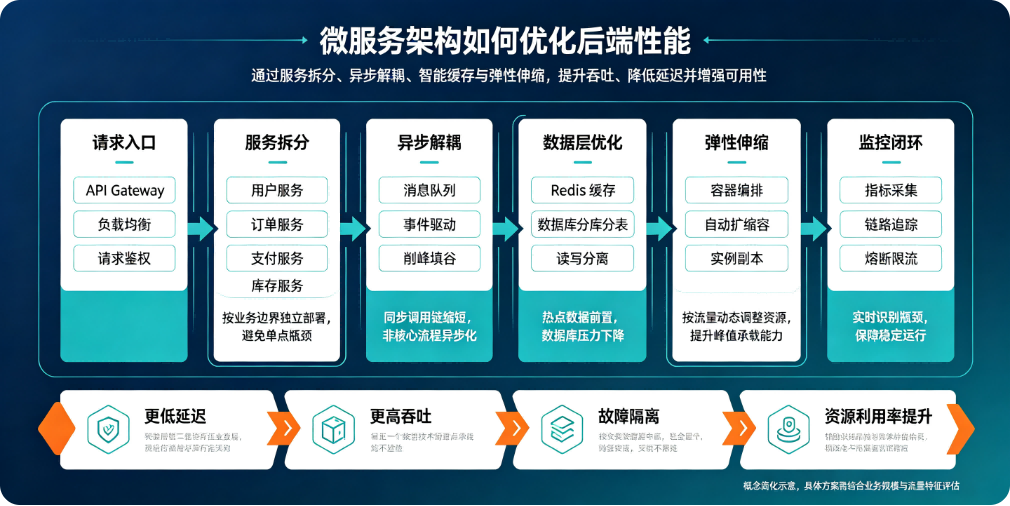
微服务性能优化分为架构层、服务代码层、数据库层、网络通信层、运维基础设施层,同时还要关注微服务特有的痛点:分布式调用开销、服务雪崩、序列化、多实例负载、数据一致性带来的性能损耗。 一、架构层面优化(最核心,解决微服务固有问题)
发布于 2026-09-11
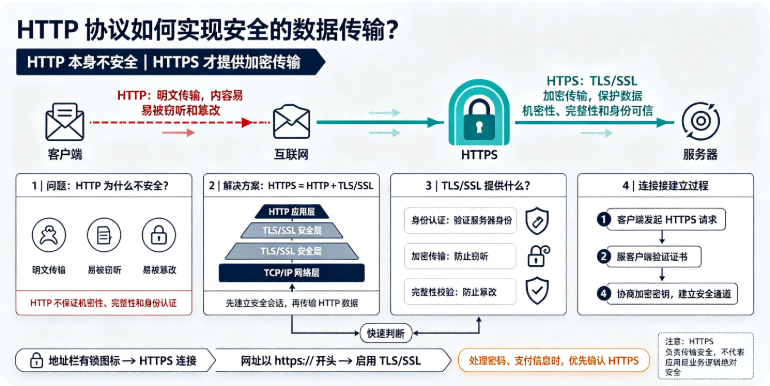
原生 HTTP 本身明文传输,无加密、无身份校验、无完整性保护,并不安全。HTTP 实现安全传输,核心方案是HTTPS(HTTP over TLS/SSL),即在 HTTP 下层叠加 TLS 安全层。 一、HTTPS 整体原理 HTTPS = HTTP + TLS(传输层安全协议,旧版叫 SSL)
发布于 2026-09-11