
先一句话核心区别:
Session:状态存在服务端(内存 / Redis/DB),客户端只存一个 SessionId;JWT:状态全部编码在 Token 里,服务端默认不存状态,靠签名校验合法性。
重要前提:JWT 本身不加密(只是 Base64 编码),敏感信息不能直接放;SessionId 只是一个随机字符串,本身不带业务数据。
一、Session(服务端会话)适合场景
✅ 优先选 Session
传统单体 Web 应用、管理后台、内部系统 登录用户量可控、请求都走同一套服务;需要频繁修改会话状态(踢人下线、修改权限、强制过期)。
优点:想失效就失效,权限变更实时生效;敏感数据放服务端,前端看不到。
需要强实时注销、单点踢下线 比如后台有【强制下线】功能、风控临时封禁用户。Session 直接删 Redis 里的记录即可立即失效;原生 JWT 做不到,除非额外引入黑名单(黑名单又变回服务端存状态,丢掉 JWT 无状态优势)。
会话数据量大、包含敏感信息 用户权限列表、隐私数据、临时审批上下文,不适合塞到 JWT(Token 会变得巨大,每次请求都携带)。Session 只传短 ID。
浏览器同源、Cookie 友好场景 Session 一般依托 Cookie,浏览器自动携带、自带
HttpOnly、Secure、SameSite,防 XSS 天然更省心;注意:Cookie 有 CSRF 风险,需要搭配 CSRF Token。
短会话、安全性要求极高的金融、政务系统 会话生命周期短,需要严格可控、审计、随时吊销。
❌ Session 短板(不适合)
多实例分布式部署:要做 Session 共享(Redis 集中存储),多一层存储依赖;
跨域、移动端、第三方客户端、小程序、API 调用不方便;
每次鉴权都要查存储(Redis/DB),高 QPS 下有存储压力;
Cookie 受浏览器跨域策略限制,无法给外部客户端直接使用。
二、JWT(JSON Web Token)适合场景
✅ 优先选 JWT
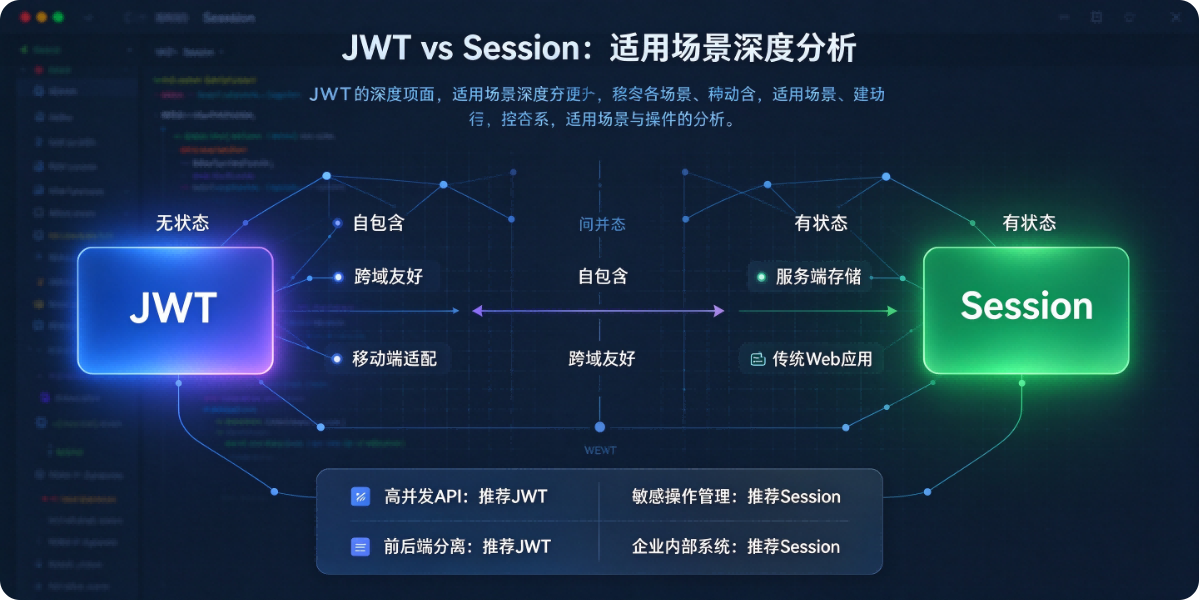
前后端分离、纯 API 服务、移动端 App / 小程序 / 第三方客户端 App、小程序没有 Cookie 环境,把 JWT 放在 Header
Authorization: Bearer xxx非常标准; 多端统一一套鉴权方案。微服务、多服务集群、跨服务调用、跨机房 无状态:任意一个服务节点拿到 Token,只要有公钥 / 密钥就能校验,不需要统一的会话存储。 网关、各个业务服务都可以独立鉴权,不用依赖中心 Redis。
对外 OpenAPI、第三方接入、B2B 接口 给外部合作方颁发访问凭证,设置固定过期时间;服务端不需要维护每个第三方的会话记录。
跨域场景、CORS 下不依赖 Cookie Cookie 跨域限制多,JWT 放在请求头不受同源策略限制(由后端 CORS 控制)。
一次性凭证、短期授权、授权流转场景 比如授权码模式、临时下载链接、短期访问凭证、OAuth2 / OIDC 体系里,JWT 是标准载体。
鉴权逻辑简单,会话信息只读、很少变更 登录后用户角色、uid 基本不变,不需要中途踢下线;过期时间到期自动失效即可。
❌ JWT 短板(不适合)
很难立刻吊销:签名合法就可以用,直到
exp到期; 解决方案:JWT+Redis 黑名单,但此时已经有状态,JWT 优势消失;Token 体积大:载荷越多,每次 HTTP 请求头部越大,增加带宽;
载荷只是编码不是加密:任何人拿到 JWT 都可以解码看里面内容,不能放密码、手机号等敏感字段;
刷新逻辑复杂:一般搭配 AccessToken(短时效 JWT)+ RefreshToken(可以存在服务端)方案来兼顾安全和体验;
XSS 风险更高:JWT 如果存在 localStorage,一旦 XSS 被窃取,在有效期内可以一直使用;
折中方案:JWT 放 Cookie(HttpOnly),但又回到 Cookie 的限制。
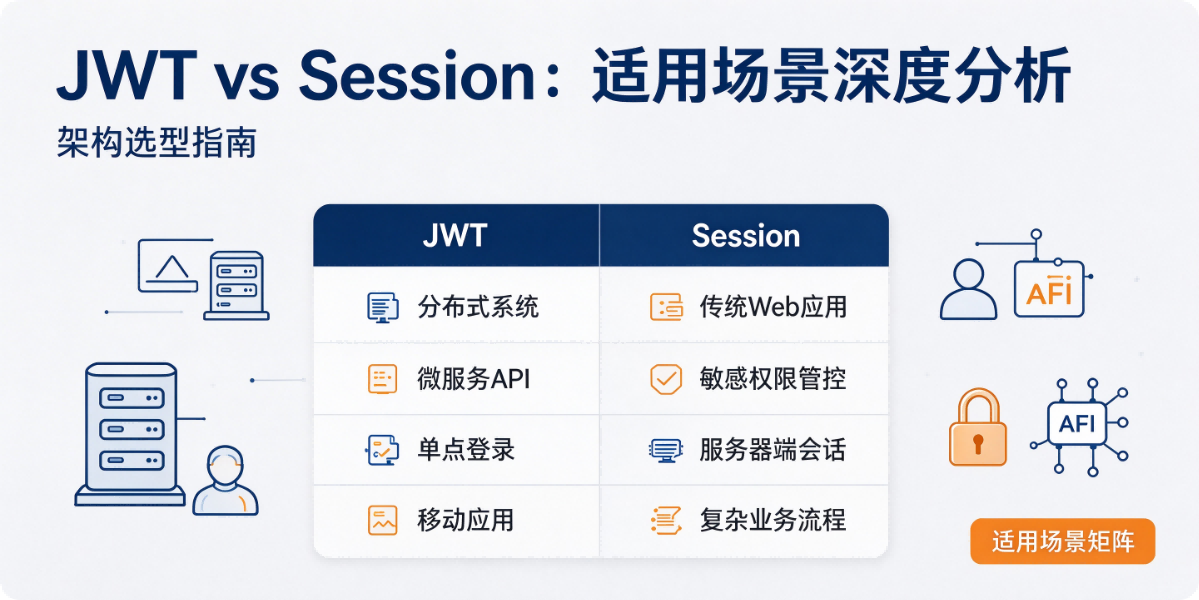
三、对比简表
四、工程上常见组合方案(很多项目不是二选一)
Access JWT(5~15 分钟) + RefreshToken(存在 Redis,可吊销) 主流方案:短时效 JWT 减少被盗风险,长刷新令牌放在服务端,可以主动拉黑,兼顾无状态优势 + 可注销能力。
内部管理后台:Session + Redis 简单稳定,随时踢人,开发成本低。
对外 API / 移动端:纯 JWT 或者 JWT+Refresh
SSO/OIDC:标准使用 JWT 作为 ID Token
五、快速选型口诀
要随时踢下线、权限频繁改、后台管理系统 → Session
App / 小程序、微服务、对外 API、跨域、不想维护会话存储 → JWT
既要分布式,又要支持注销 → JWT + RefreshToken + Redis 黑名单
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢