
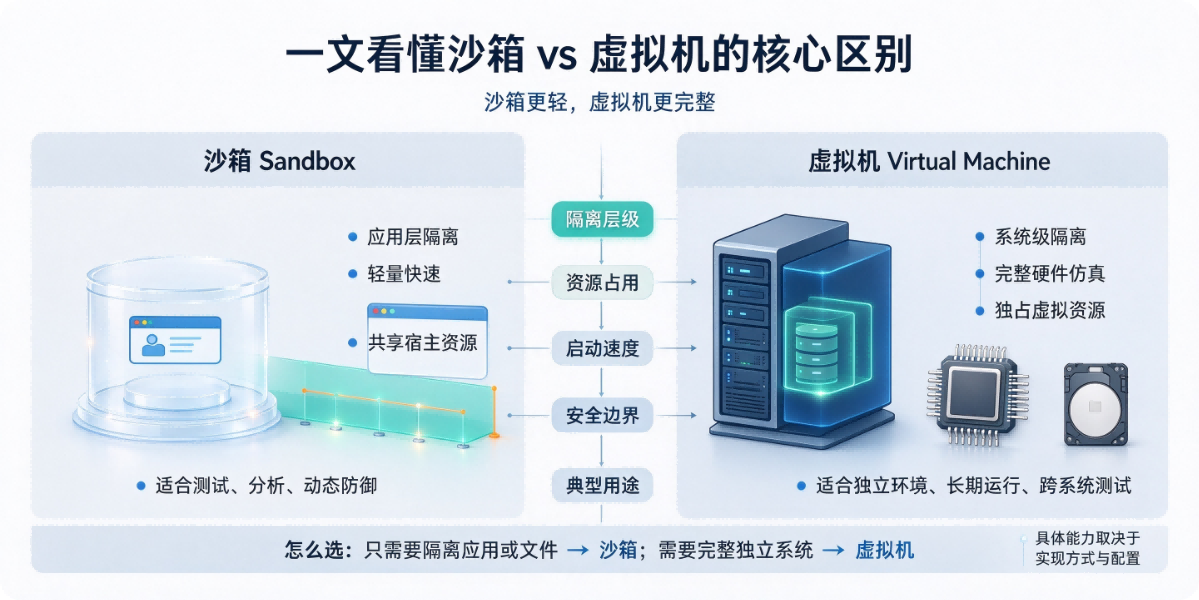
虚拟机(VM):虚拟出一整套完整硬件,跑独立操作系统;沙箱:在现有操作系统之内,隔离一个受限运行环境,没有独立内核。
下面从原理、隔离强度、开销、用途做完整对比,最后给通俗例子。
一、核心原理对比表
⚠️ 补充:Docker 容器 ≠ 标准 VM,它本质是 Linux 内核 Namespace+Cgroup 实现的沙箱隔离技术,很多人容易混淆。
二、通俗解释
虚拟机:单独盖一间完整房子 有独立水电、墙、门窗(CPU / 内存 / OS 内核)。房子里面乱了、着火,很难烧到隔壁(宿主机)。代价是占地大、建房子慢。
适合:跑不同系统(宿主机 Windows,里面跑 Linux)、测试病毒、完整复现整套异构环境。
沙箱:在同一个大房子里隔出一个封闭小房间 共用同一套承重墙、水电总管(同一个内核),只是锁上门、限制权限:这个房间里不能随便改外面文件、不能乱访问网络。 房间里的人如果找到墙里的漏洞(内核漏洞),就有可能破门出来(沙箱逃逸)。优点是隔得快、不占地方。
适合:浏览器标签页、打开可疑文件、运行不受信任脚本、限制 APP 权限。
三、典型使用场景
✅ 虚拟机适合
Windows 上跑 Linux、国产信创系统
恶意样本分析、病毒测试(高安全需求)
整套环境交付,需要独立操作系统
不同内核版本、不同发行版测试
✅ 沙箱适合
Chrome/Edge 每个标签页独立沙箱,防止网页偷文件
Windows Sandbox 临时打开可疑 exe
移动端 APP 沙箱(安卓、iOS 每个 APP 互相隔离)
在线代码运行平台(OJ、AI 代码执行)
Docker 容器(服务隔离,快速扩缩容)
四、容易踩混的几个关键点
沙箱不一定是容器:容器是沙箱的一种实现;Chrome 进程沙箱、macOS 应用沙箱,不属于容器。
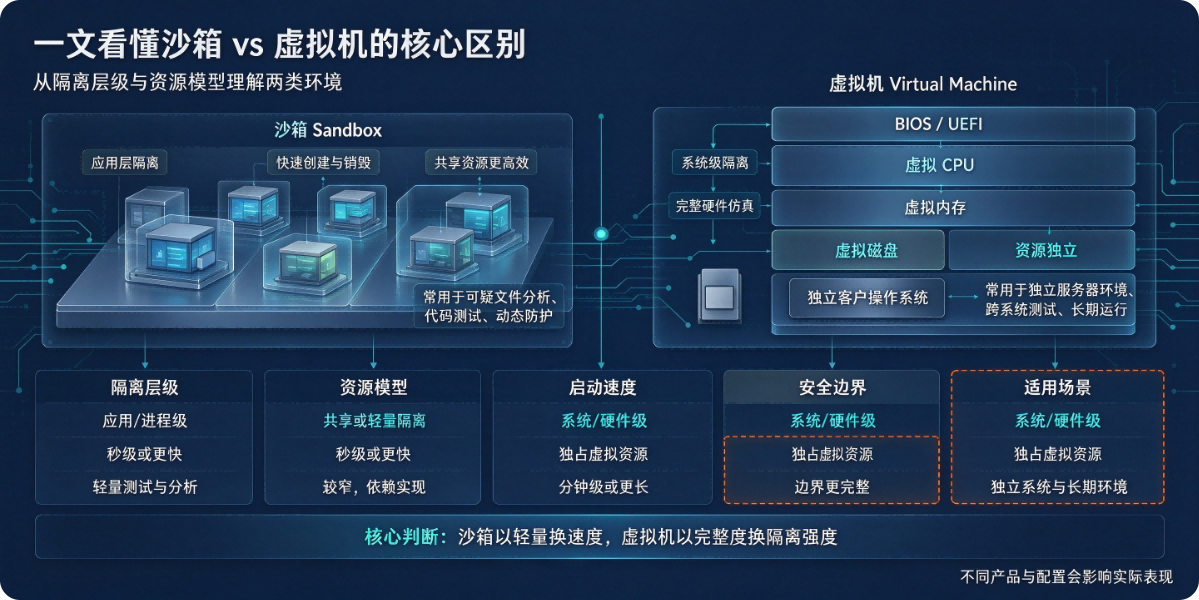
隔离强度排序(大致):虚拟机 > 容器沙箱 > 普通进程
Windows Sandbox:微软这个是特殊实现,底层基于 Hyper-V,但它是一次性轻量沙箱,不是传统长期 VM。
沙箱逃逸:攻击者利用内核漏洞突破限制拿到宿主机权限;虚拟机逃逸是攻破 Hypervisor,难度高得多。
五、极简总结
VM:虚拟硬件 + 独立内核,重、慢、隔离强
Sandbox:共享内核,权限 / 资源受限,轻、快、隔离弱一些
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢