
核心判断口诀:
要不要独立操作系统?要 → 虚拟机;只要隔离执行、同内核即可 → 沙箱。 安全风险极高、怕逃逸 → 优先虚拟机;追求密度、启动快、资源省 → 优先沙箱。
下面给你一套可直接落地的判断流程、对比选型表、场景清单,以及边界案例。
一、三步快速决策法
第 1 步:你是否需要另一个操作系统 / 内核?
✅ 需要:比如 Windows 宿主机跑 openEuler、Debian、RK 系统、老版本 CentOS;需要修改内核参数、加载内核模块、安装不同内核。→ 选虚拟机(KVM/QEMU、VMware)
❌ 不需要,程序和宿主机同内核(都是 Linux 5.15、Windows):只是隔离文件、网络、权限、资源。→ 继续往下判断
第 2 步:安全风险等级
高风险:恶意样本、未知病毒、破解程序、不可信二进制、红队测试,一旦逃逸损失大。
沙箱存在内核逃逸风险;虚拟机逃逸是攻破 Hypervisor,难度高很多。→ 优先虚拟机
中低风险:用户提交代码、在线执行脚本、浏览器标签、临时打开可疑文档、业务微服务隔离。→ 沙箱(容器 / 进程沙箱)
第 3 步:资源密度、启动时延、运维诉求
需要大量实例、快速启停、弹性扩缩容、批量部署、资源利用率高:沙箱(容器),秒级启动,开销小。
实例数量少、长期稳定运行、需要完整 BIOS、固件、快照整机迁移、硬件直通(GPU、网卡):虚拟机。
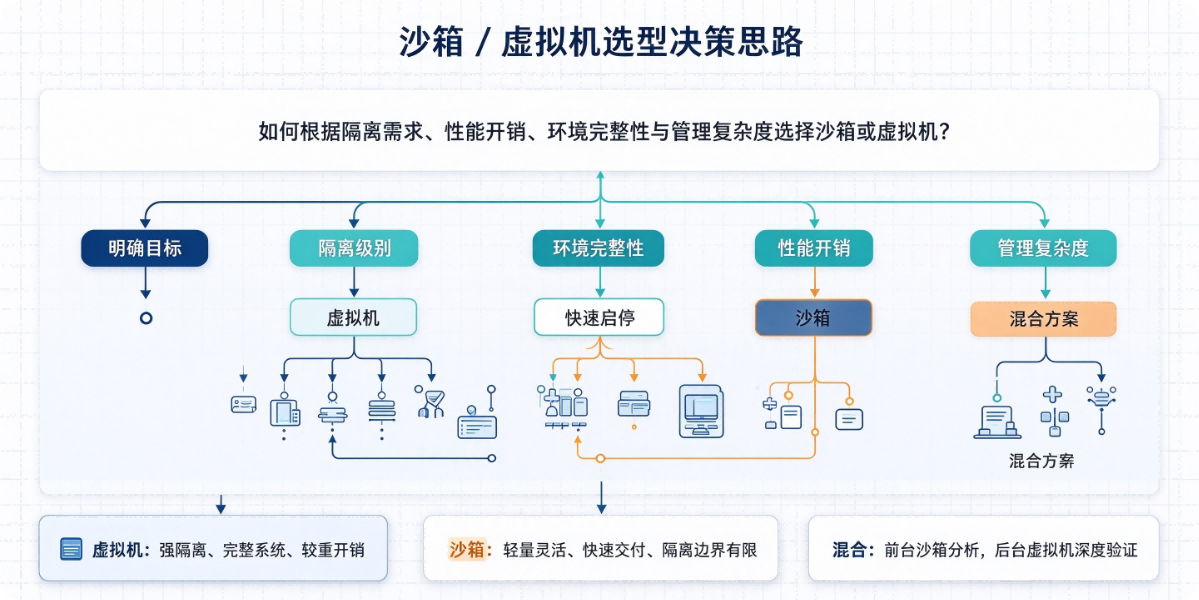
二、选型对照表
⚠️ 补充一个中间形态:MicroVM(Firecracker、Cloud Hypervisor) 轻量虚拟机,依然有独立内核,但裁剪掉大部分设备,启动很快。适合云原生无服务器、代码执行场景:兼顾虚拟机级隔离 + 接近沙箱的启动速度。当普通沙箱隔离不够、又嫌传统 VM 太重时选它。
三、典型场景方案示例
场景 1:安全分析(逆向、病毒)
✅ 方案:KVM/VMware 虚拟机 + 快照 理由:恶意程序拿到 root 也只是虚拟机内 root;快照一键还原。
不建议普通 Linux 容器做病毒分析:一旦内核漏洞逃逸,宿主机直接沦陷。
场景 2:自研在线代码运行沙箱(OJ、AI 执行 Python 代码)
✅ 方案:nsjail /gVisor/ Firecracker
普通容器:隔离弱,适合可信代码;
gVisor:用户态内核,沙箱增强;
Firecracker:轻量 VM,独立内核,隔离更强,适合不可信代码。
场景 3:开发环境,宿主机 Windows,开发 Linux 服务
两个路线:
WSL2:本质是轻量虚拟机(有独立 Linux 内核),开发首选;
Docker Desktop:容器沙箱,适合跑服务,不适合折腾内核。
场景 4:信创项目,多版本中间件、多发行版兼容测试
✅ KVM 虚拟机,每个发行版一台 VM。容器只能在同内核家族内跑。
场景 5:临时校验一个下载下来的可疑程序
✅ Windows Sandbox,用完关闭自动清空;
如果怀疑是高危木马,Windows Sandbox 底层是 Hyper-V,但它是一次性轻量实例,也可以;最高安全标准还是独立 VM。
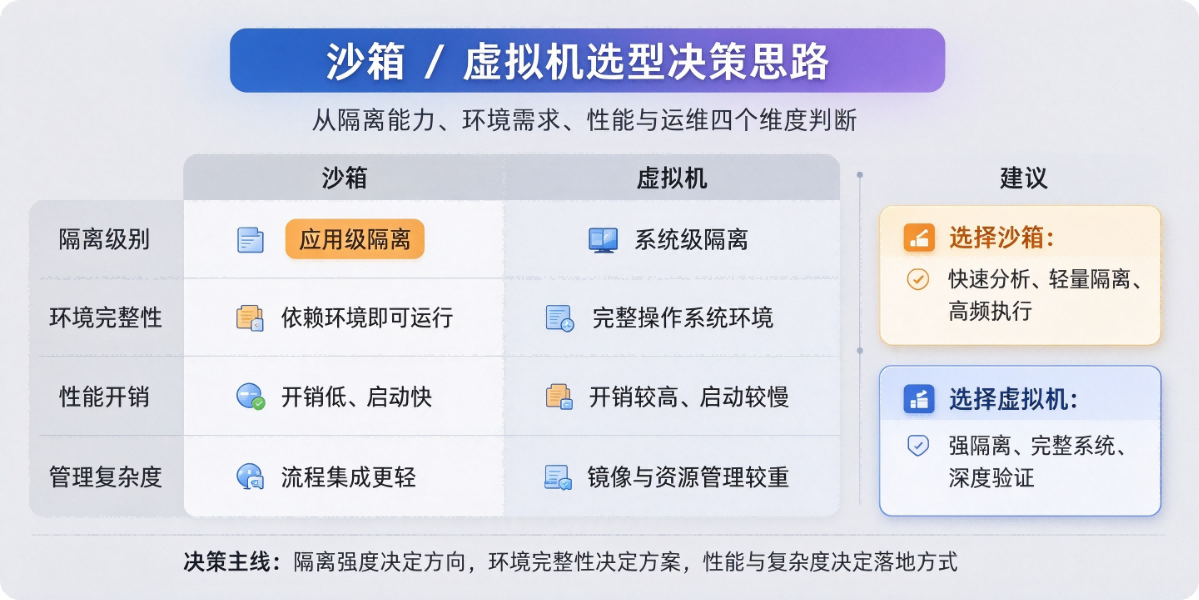
四、避坑清单(很多人踩错)
❌ 不要用普通 Docker 容器跑恶意样本:容器 ≠ 安全沙箱,只是资源隔离;内核漏洞一出直接逃逸宿主机。
❌ 不要为了跑几个微服务去开一堆 KVM 虚拟机:资源浪费严重。
❌ 不要指望沙箱跑另一个操作系统:共享内核做不到。
✅ 隔离强度梯队(从弱到强): 普通进程 <Linux Namespace 容器 < gVisor < Firecracker (MicroVM) < KVM/VMware 传统虚拟机
五、一句话极简决策总结
换系统、玩内核、测病毒、硬件直通 → 虚拟机
同系统、批量跑、快速启动、业务隔离、代码执行 → 沙箱(容器 / 进程沙箱)
既要强隔离又要快 → Firecracker / MicroVM
本文原创作者:易君召,详见:https://www.yijunzhao.cn/authors/yijunzhao,转载请注明出处。
原文链接
欢迎访问 小易撩挨踢